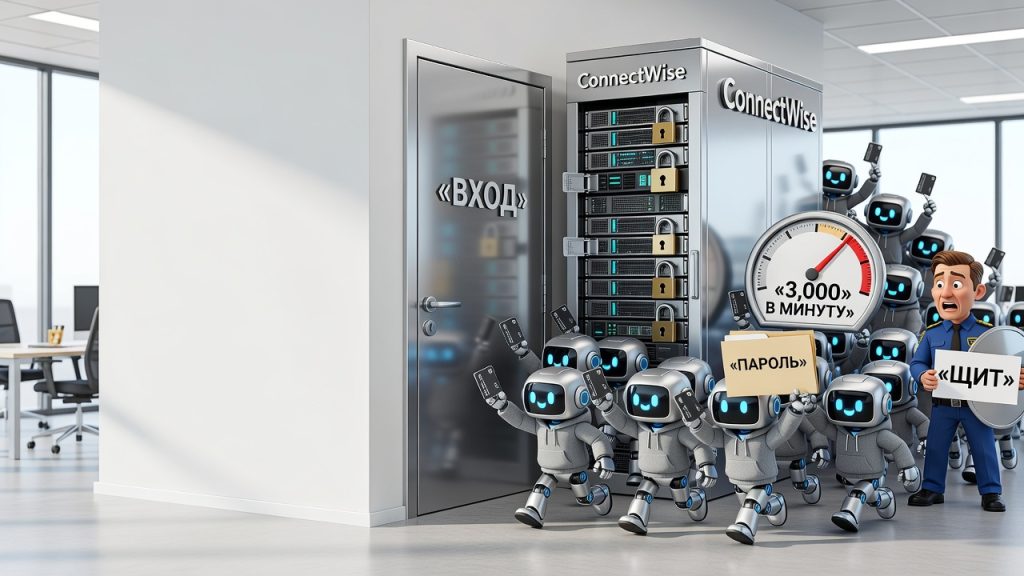
Есть новости про AI, которые звучат как пресс-релиз, а есть такие, после которых хочется проверить пароли. Эта — второго типа.
ConnectWise — крупный поставщик IT-инструментов для удалённого доступа и управления; тысячи компаний по всему миру пользуются им для бэкапа корпоративных данных. Китайские хакеры, связанные с государством, пробрались в облачный сервис резервного копирования ConnectWise и украли учётные данные, которые связывают сервис с корпоративными клиентами. Получив эти данные, злоумышленники заходили в Microsoft-окружения жертв как обычные авторизованные пользователи — читали почту, копались в файлах, оставались незамеченными.
По данным Microsoft, для этого использовался ARTEX — опенсорсный AI-фреймворк, который умеет штурмовать защитные системы в связке с языковыми моделями. Атака шла со скоростью почти 3,000 попыток входа в минуту на 2,250 организаций. Для сравнения: человек-пентестер физически не способен перебирать учётки с такой плотностью, а системы безопасности, рассчитанные на человеческую скорость атак, попросту не успевают поднять тревогу. Microsoft прямо пишет: у защитников остаётся критически мало времени на реакцию.
ARTEX — не новичок. Тот же фреймворк недавно засветился в атаке на финансовую систему Южной Кореи, где слабая защита и отсутствие многофакторной аутентификации сделали задачу хакеров ещё проще. ConnectWise, узнав о взломе, приостановил доступ к облачному бэкапу и занимается расследованием — по состоянию на четверг сервис ещё восстанавливался.
Итог простой и неприятный: AI-агенты в руках атакующих — уже не гипотетический риск из докладов про будущее кибербезопасности, а работающий инструмент, который прямо сейчас используется против реального бизнеса. Вопрос не в том, появятся ли ещё атаки такого рода. Вопрос — успеет ли индустрия защиты нарастить AI-щит быстрее, чем противоположная сторона отточит AI-меч.
Во что углубиться:
- ARTEX AI framework: что это за фреймворк и как он устроен технически
- Атака на финансовую систему Южной Кореи 2026: как слабая защита банков привела к взлому
- Многофакторная аутентификация против автоматизированных атак: почему она всё ещё не везде обязательна